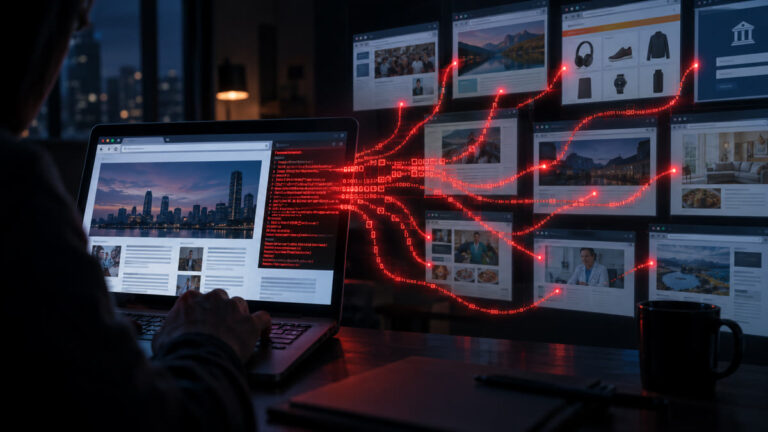
El lunes 16 de noviembre, visitar los sitios de Zoom, la BBC, CNN, Salesforce, HSBC o IKEA significó cargar en el navegador un código malicioso capaz de robar tarjetas de crédito, desviar transferencias de criptomonedas y atacar iPhones sin actualizar. Ninguna de esas empresas fue hackeada directamente: el ataque de malware llegó dentro de un archivo que todas cargan desde Optimizely, una plataforma que las grandes web usan para pruebas A/B y personalización.
El hallazgo es de la firma de seguridad Report URI, que revisó 1.611 archivos de Optimizely y encontró código inyectado en 188 de ellos, pertenecientes a 178 organizaciones. La lista, publicada con dominios incluidos, abarca 20 sectores: banca (32 organizaciones, entre ellas Equifax y las filiales de HSBC en varios países), tecnología (Zoom, Salesforce, GitLab, Bitly), medios (BBC, CNN, Fox News, NPR), aerolíneas (Air France-KLM, Alaska Airlines), comercio (IKEA, ASOS, Mattel) y organizaciones como UNICEF USA y Change.org. Hasta el propio sitio de Optimizely estaba infectado.
El malware entró por un campo de código que cada cliente controla
Optimizely Web le pide a cada cliente cargar un pequeño archivo JavaScript desde sus servidores para ejecutar pruebas y personalización. Ese archivo incluye un campo llamado Project JavaScript, donde el cliente escribe código propio que corre en todas sus páginas. El atacante escribió ahí su código, en los proyectos de decenas de clientes distintos, sin tocar nada más.
El resultado fue que el navegador de cada visitante siguió descargando el archivo desde cdn.optimizely.com, con el certificado legítimo de la empresa y desde un dominio que cada sitio ya había autorizado como de confianza. Tampoco fue un envenenamiento de la red de distribución de contenido: según Report URI, esa red sirvió exactamente lo que los proyectos tenían escrito.
Optimizely confirmó el incidente en su página de estado en la madrugada del martes: un atacante explotó una vulnerabilidad en su producto de experimentación web para añadir código a proyectos de clientes; según BleepingComputer, la falla estaba en el flujo de registro de cuentas. La empresa asegura que ya corrigió la falla, eliminó el código, aseguró las cuentas afectadas y bloqueó la entrega del código malicioso. Todavía no ha explicado la magnitud de la vulnerabilidad ni cómo el atacante alcanzó tantos proyectos ajenos.
Robo de criptomonedas, tarjetas y un ataque dirigido al iPhone
Todos los visitantes recibieron el mismo programa, llamado track.js, que el atacante reconstruyó 26 veces a lo largo del lunes. Su función principal fue cambiar las direcciones de billeteras de criptomonedas (Bitcoin, Ethereum, Tron, Solana y otras cinco redes) por las suyas: en el texto de la página, en formularios y hasta en el portapapeles. Si usted copió una dirección con una de esas páginas abierta, al pegarla pudo estar enviando el dinero a otra persona.
Te puede interesar: Conoce los tipos de malware más peligrosos que atacan Android y iOS
Hay pruebas de que funcionó. Las billeteras del atacante recibieron cerca de US$7.150 en unas nueve horas, según el registro público de las cadenas de bloques, y fueron vaciadas en la madrugada del martes. Una de las direcciones usadas para retirar el dinero ya había servido para cobrar operaciones en marzo y el 3 de noviembre, lo que sugiere que el mismo grupo llevaba meses activo.
Desde la 1:43 p.m. UTC del lunes, el código también vigilaba los formularios en busca de números de tarjeta con fecha de vencimiento y código de seguridad, y los enviaba al servidor del atacante. Los campos de pago que corren dentro de marcos de proveedores como Stripe o Adyen quedaron fuera de su alcance; los formularios propios de cada sitio, no. Cuando el programa detectaba un intercambio junto a palabras de pago, además tomaba una captura de pantalla de la página y robaba las cookies de sesión que no estuvieran protegidas.
En iPhone y iPad había una cuarta etapa: el código cargaba los kits de ataque Coruna (para iOS 13 a 17) y DarkSword (iOS 18) dentro de un marco invisible. Report URI confirma la entrega de esos exploits, no que haya teléfonos comprometidos; la firma Hudson Rock también advirtió que una explotación exitosa no está demostrada. Las versiones iOS 18.7.3 y 26.3 o posteriores están fuera del alcance del ataque.
Qué hacer si visitó alguno de estos sitios
La ventana de exposición duró casi 19 horas del lunes, desde la primera inyección detectada hasta la limpieza masiva de la noche. Si ese día visitó sitios como los mencionados, los investigadores recomiendan tres cosas: actualice su iPhone o iPad a la versión más reciente, revise cualquier transferencia de criptomonedas que haya hecho (compare la dirección a la que envió con la que quiso usar) y vigile los extractos de su tarjeta si pagó en línea.
Te puede interesar: ¿Sospechas que te hackearon? Así lo puedes confirmar
Para las empresas que usan Optimizely Web, la lista es más larga: revisar el campo Project JavaScript de cada proyecto en busca de código ajeno, rotar usuarios, contraseñas y tokens de API, y tratar como comprometidas las tarjetas ingresadas el lunes en formularios propios. Una política de seguridad de contenido (CSP) estricta marcó la diferencia: de 256 sitios afectados revisados, solo 24 bloquearon el ataque por completo y 68 no tenían ninguna política.
El dominio del atacante fue suspendido en la madrugada del martes y todos los archivos infectados estaban limpios desde la noche del lunes. Lo que sigue abierto es la pregunta de fondo: cómo una sola persona o grupo obtuvo permiso de escritura sobre los proyectos de 178 clientes distintos de una misma plataforma.
Fuentes: Report URI, BleepingComputer.