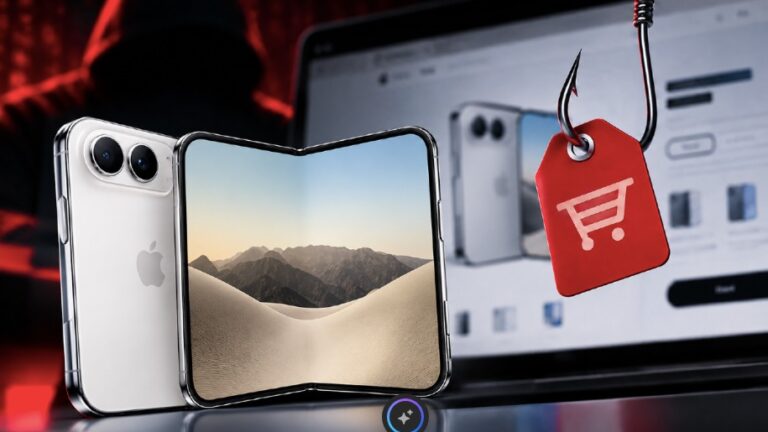
Una web que imita a Apple ofrece reservar anticipadamente el iPhone Duo, su nuevo celular plegable. Detrás de la promoción, investigadores de seguridad encontraron una amenaza capaz de activarse desde el momento en que se carga el sitio. No hace falta completar el formulario, descargar un archivo ni tocar un botón.
El engaño aprovecha el interés por el iPhone Duo para desplegar DarkSword, una cadena de exploits diseñada para superar las protecciones de iOS. Que el código se ejecute no significa que el dispositivo quede automáticamente comprometido. Para conseguirlo, necesita encontrar fallas que todavía puedan aprovecharse en el software instalado.
El descuento del iPhone Duo deja pistas del engaño
La página analizada por Malwarebytes reproduce elementos visuales asociados con Apple y ofrece un cupón de US$500 bajo una supuesta condición de “socio autorizado”. También promete cobertura AppleCare+ al completar la reserva.
Las fechas revelan una de las contradicciones. La compañía estableció el 16 de octubre de 2026 como inicio de las preventas oficiales y el 23 de octubre para la llegada a tiendas. Un portal que asegure estar procesando pedidos antes no coincide con el calendario anunciado.
La oferta fraudulenta incluye tamaños y colores diferentes de los presentados oficialmente. Un contador advierte que la promoción está por terminar, pero vuelve a comenzar al recargar. Los accesos a privacidad, condiciones y política de ventas tampoco conducen a documentos reales.
Detectar esas señales después de navegar por el sitio puede resultar tardío. El mecanismo malicioso comienza a actuar antes de introducir datos personales. A diferencia del phishing tradicional, esta campaña no depende únicamente de convencer a alguien para que entregue una contraseña o información financiera.
DarkSword puede actuar sin esperar el formulario
Malwarebytes comprobó que la supuesta reserva funciona como fachada. Mientras permanece visible en pantalla, el código puede ejecutarse en segundo plano y buscar una vía para entrar al celular.
El mecanismo está dirigido a Safari. Cuando identifica otro navegador, puede mostrar un aviso para abrir el contenido con la app de Apple. Allí, un elemento invisible consulta la versión de iOS y selecciona el recurso correspondiente para tratar de superar sus defensas.
DarkSword ya había sido identificado antes de esta campaña. Google Threat Intelligence documentó en marzo de 2026 una cadena formada por seis vulnerabilidades que diferentes actores habían utilizado desde al menos noviembre de 2025. El análisis encontró variantes dirigidas a distintas versiones de iOS 18, mientras que Malwarebytes advierte que no ha confirmado el rango exacto que puede comprometer la falsa preventa actual.
Si la explotación logra atravesar las defensas, el programa examinado busca datos sensibles. Entre sus objetivos figuran credenciales almacenadas en el llavero, contenido de Notas y registros relacionados con billeteras de criptomonedas.
La lista incluye mensajes, contactos, historial de llamadas, correo electrónico, calendario, miniaturas de fotografías y determinada información de ubicación almacenada. Los investigadores identificaron esas capacidades al estudiar el malware, aunque durante sus pruebas no observaron directamente la extracción de ese contenido desde un iPhone.
¿Abriste la falsa preventa? Haz estas comprobaciones
Entra en Configuración > General > Actualización de software y revisa si hay una versión pendiente. Instalar la más reciente disponible reduce la exposición a vulnerabilidades para las que ya existe una corrección. Desde ese mismo apartado también pueden activarse las actualizaciones automáticas.
Después, reinicia el iPhone. Malwarebytes recomienda hacerlo porque la herramienta estudiada no dispone de un mecanismo para volver a ejecutarse automáticamente tras el reinicio. Apagar el celular, sin embargo, no recupera aquello que eventualmente hubiera sido extraído con anterioridad.
Si el equipo contiene credenciales financieras, acceso a criptomonedas u otros datos sensibles, cambia las contraseñas críticas desde otro dispositivo confiable. Esto incluye correo electrónico, cuenta de Apple, servicios bancarios y plataformas de criptoactivos. Activa además la autenticación de dos factores cuando esté disponible.
Cuando comiencen las reservas oficiales, entra directamente al sitio o a la app de Apple en lugar de seguir direcciones recibidas por correo, mensajes, publicidad o redes sociales. Esa precaución adquiere especial importancia en este caso porque cargar una web maliciosa puede bastar para iniciar el proceso que busca explotar el dispositivo.
Imagen: ENTER.CO / Generada con IA (ChatGPT)