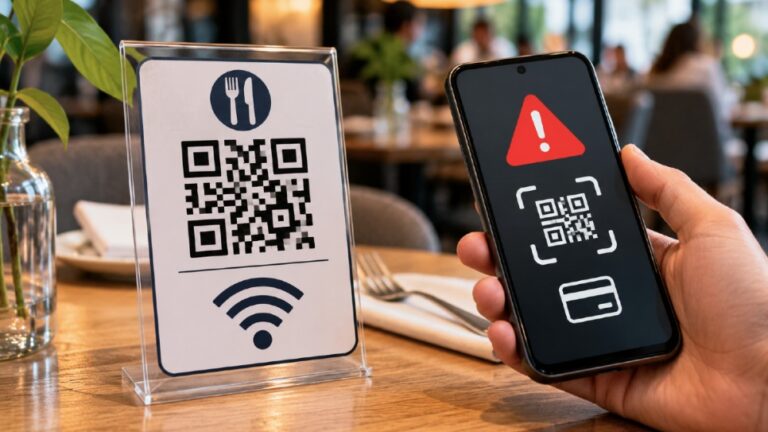
Escanear un menú, pagar una compra o conectarse al Wi-Fi de un café suele empezar igual, apuntando la cámara a un cuadro de puntos. La seguridad de los códigos QR depende de lo que contienen y del destino al que conducen. Pueden guardar un enlace, una instrucción de pago o las credenciales de acceso, y cada caso requiere una revisión distinta.
En un restaurante, lo habitual es que el código lleve a una página web. Los códigos QR dinámicos pueden utilizar enlaces intermediarios cuyo destino cambia sin modificar la imagen impresa. Esto permite actualizar un menú, pero también dificulta conocer la página definitiva antes de abrirla. Por eso conviene revisar el dominio que aparece en el navegador. Consultar platos y precios no exige contraseñas, datos bancarios ni aplicaciones nuevas. Una calcomanía superpuesta o una dirección ajena al establecimiento son señales para preguntar al personal.
La Comisión Federal de Comercio de Estados Unidos (FTC) ha advertido sobre códigos fraudulentos pegados encima de los auténticos y mensajes que inventan urgencias, como un paquete retenido, para que se escaneen sin comprobar su origen. Su recomendación es contactar a la empresa por un canal conocido. Abrir el enlace permite que el sitio registre datos habituales de navegación, como la dirección IP. En cambio, leer el código con la cámara sin acceder a la página no entrega por sí solo las fotografías ni los contactos almacenados en el celular.
Qué revisar antes de pagar o conectarse
Al pagar, es importante verificar el nombre del destinatario y el valor antes de confirmar. Si aparece una persona o empresa distinta, conviene consultar al negocio. El peligro aumenta cuando el código fue sustituido o dirige a una plataforma falsa que imita a un banco, modalidad conocida como quishing. El candado o HTTPS indica una conexión cifrada, pero no garantiza que el sitio pertenezca al comercio esperado, porque los delincuentes también pueden utilizar páginas protegidas con este protocolo.
Un código de Wi-Fi puede guardar el nombre de la red, el tipo de seguridad y su contraseña, cuando existe. Estos datos pueden extraerse de una fotografía del símbolo, por lo que compartirlo también puede permitir que otras personas conozcan la clave de acceso. Antes de conectarse, conviene confirmar con el personal cuál es la red oficial y comprobar que coincida con la opción mostrada en pantalla.
Algunas conexiones públicas muestran una página de bienvenida antes de permitir navegar. Este portal puede solicitar un registro legítimo, pero si exige contraseñas de correo, datos bancarios o descargas sin justificación clara, es preferible desconectarse. Cuando no se puede verificar la legitimidad de la red, utilizar los datos móviles es una alternativa para realizar operaciones sensibles.
Si ya se entregó una contraseña en un sitio sospechoso, hay que cambiarla desde el servicio auténtico y activar la verificación en dos pasos. Cuando se haya transferido dinero a un destinatario equivocado, corresponde contactar de inmediato al banco o proveedor de pagos, sin asumir que la operación podrá revertirse.
Imagen: ENTER.CO / Generada con IA (ChatGPT)