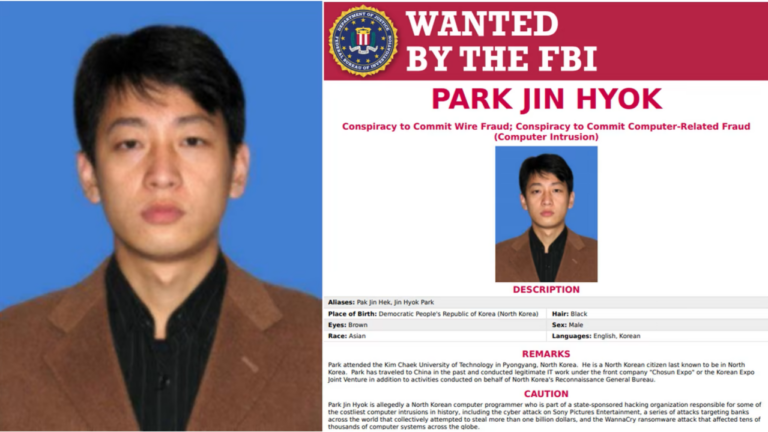
El nombre de Park Jin Hyok aparece en una de las investigaciones más importantes del FBI sobre ciberdelincuencia internacional. Es un programador norcoreano al que las autoridades estadounidenses acusan de participar en ataques contra empresas, bancos e instituciones de distintos países. Su nombre está relacionado con WannaCry, el ransomware que en mayo de 2017 paralizó computadores en más de 150 países, y con el robo de 81 millones de dólares del Banco Central de Bangladés.
El FBI mantiene una orden de búsqueda contra él. Según la información publicada por la agencia, Park nació en Corea del Norte, también ha utilizado los nombres Jin Hyok Park y Pak Jin Hek, y su último paradero conocido estaba en territorio norcoreano.
Las autoridades estadounidenses sostienen que no actuaba como un delincuente informático independiente. Lo identifican como integrante de una operación respaldada por el Gobierno de Corea del Norte y relacionada con Lazarus Group, una organización de hackers que investigadores de ciberseguridad han vinculado con operaciones de espionaje, sabotaje y robo de dinero.
Te puede interesar: Un mensaje de tu banco podría ser falso y no lo notarías, advierte experta de Infobip
La investigación del Departamento de Justicia señala que Park trabajó durante más de una década para Chosun Expo Joint Venture, una empresa con operaciones en Corea del Norte y China. Aunque desarrollaba software para clientes, Washington sostiene que también habría utilizado sus conocimientos para ejecutar actividades informáticas ilegales al servicio del régimen norcoreano.
Uno de los episodios que puso a esta organización bajo la lupa ocurrió en noviembre de 2014, cuando Sony Pictures sufrió un ataque que destruyó información de sus computadores y expuso comunicaciones internas, documentos y datos confidenciales de sus empleados.
WannaCry convirtió el problema en una amenaza mundial
El 12 de mayo de 2017 comenzó a propagarse WannaCry, un programa malicioso que aprovechaba una vulnerabilidad de Windows para infectar computadores y cifrar sus archivos. Después de bloquear la información, exigía un pago en bitcoins para intentar recuperarla.
Su capacidad de propagación hizo que el ataque se extendiera rápidamente. Más de 230.000 computadores en al menos 150 países resultaron afectados. Uno de los sectores más golpeados fue el sistema público de salud de Inglaterra, donde hospitales y centros médicos tuvieron que suspender citas, procedimientos y servicios.
El Departamento de Justicia de Estados Unidos atribuyó la creación y utilización de WannaCry al grupo del que supuestamente hacía parte Park.
Pero el interés de los investigadores no estaba únicamente en causar daños. En febrero de 2016, los atacantes consiguieron acceder a los sistemas del Banco Central de Bangladés e intentaron transferir cerca de 1.000 millones de dólares mediante órdenes fraudulentas. Finalmente, lograron sustraer aproximadamente 81 millones.
¿Por qué Corea del Norte recurriría a estos ataques? Las investigaciones estadounidenses apuntan a dos motivaciones principales: represalias políticas y obtención de recursos económicos.
Te puede interesar: Hackers alteran la temperatura de supermercados en Europa: así lograron atacar sus sistemas de refrigeración
En el caso de Sony, el ataque habría sido una respuesta a la película The Interview, una comedia que representaba un intento ficticio de asesinato del líder norcoreano Kim Jong-un. En los ataques financieros, la hipótesis de Washington es que el dinero obtenido ilegalmente servía para generar ingresos para el régimen, sometido a fuertes sanciones internacionales.
En 2021, el Departamento de Justicia amplió la acusación contra Park y otros dos programadores norcoreanos. La investigación les atribuyó una conspiración para robar o intentar robar más de 1.300 millones de dólares en dinero y criptomonedas de bancos y empresas.
Park enfrenta cargos de conspiración para cometer fraude bancario y electrónico, además de delitos relacionados con intrusiones informáticas. Sin embargo, las acusaciones estadounidenses no equivalen a una condena judicial.
Su caso muestra cómo un grupo de programadores puede convertirse en una herramienta de operaciones estatales, capaz de atacar simultáneamente sistemas financieros, empresas y servicios públicos. También explica por qué el FBI sigue buscando a un hombre al que considera parte de una de las redes de ciberdelincuencia más peligrosas del mundo.