Una factura sospechosa no se verifica respondiendo al correo que la trae. Antes de abrir un adjunto, cambiar una cuenta bancaria o pagar, hay que contrastar el cobro con una compra real y confirmar cualquier instrucción nueva por un canal que ya conocía.
El fraude puede intentar dos cosas distintas: cobrar por algo que nunca se contrató o desviar el pago de una factura verdadera. La FTC advierte sobre facturas falsas dirigidas a pequeños negocios. El FBI también describe ataques que aprovechan cuentas y conversaciones de correo comprometidas para cambiar instrucciones de transferencia.
Por eso, una firma conocida, un logotipo correcto o un hilo antiguo no bastan. Este procedimiento sirve para trabajo independiente, compras de una pequeña empresa y servicios contratados desde un computador, sin depender de una autoridad tributaria de un país concreto.
Factura sospechosa: compare el cobro con sus registros
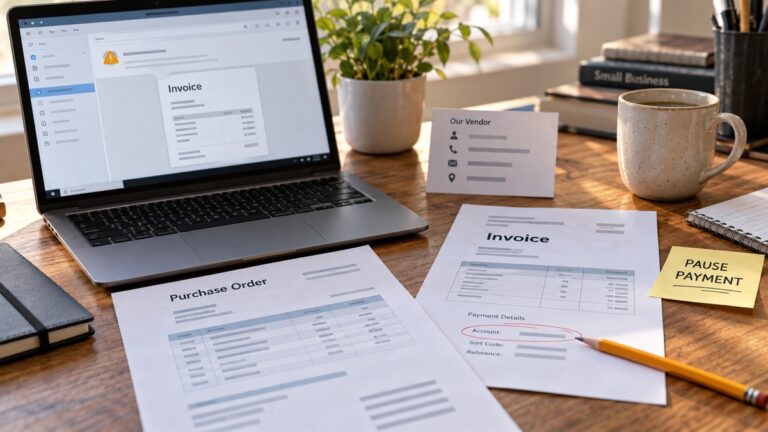
Empiece por lo que tiene fuera del mensaje: pedido, contrato, orden de compra, entrega y pagos anteriores. Busque el número de factura en su registro para comprobar si ya se pagó. Una deuda que existe no convierte en válida cualquier cuenta bancaria que alguien envíe después.
Revise proveedor, concepto, fecha, importe, moneda y beneficiario. No mezcle la aprobación del gasto con la autorización de una transferencia. Si quien realiza la compra es otra persona, confirme con ella la recepción del producto o servicio antes de continuar.
La urgencia es motivo para detener el trámite, no para saltarse controles. Un “pague hoy para evitar el bloqueo” puede acompañar tanto un intento de robo como una disputa comercial real. La decisión inicial puede ser simplemente “pendiente de verificación”, sin acusar al proveedor ni transferir dinero.
Si necesita consultar el estado de una suscripción, entre desde una dirección guardada o escriba la dirección oficial que ya conoce. No utilice el botón de pago, el teléfono, el código QR ni el enlace que aporta el correo dudoso para confirmar su propia legitimidad.
Revise la dirección completa, no solo el nombre
Despliegue los detalles del remitente en su programa de correo. Compare la dirección completa con la registrada para ese proveedor. Observe también Reply-To, el campo que determina a qué dirección irá una respuesta. Una diferencia puede ser legítima, pero debe comprobarse antes de enviar documentos o datos.
El dominio de un enlace tampoco se identifica por la primera palabra conocida que aparece. En una dirección pueden colocarse el nombre de la empresa y otras etiquetas antes del dominio que realmente controla el sitio. Un candado o el prefijo https no certifican que el negocio sea quien dice ser.
No abra enlaces para inspeccionarlos. Si sabe consultar su destino sin navegar, compare el nombre del servidor con el portal habitual. Ante una dirección larga o difícil de interpretar, abandone esa ruta y acceda al proveedor por su canal conocido.
Los resultados SPF o DKIM aportan información sobre el envío de un dominio; no prueban que la factura corresponda a una compra ni autorizan un cambio bancario. Una cuenta legítima también puede estar comprometida. La revisión técnica complementa el control comercial, no lo reemplaza.
Un ejercicio ficticio para practicar sin pagar
Esta muestra se construyó y revisó localmente como un archivo de correo. No se envió, no se abrieron sus enlaces y no se consultó ningún dominio. Las direcciones terminan en .invalid, un dominio reservado para usos que deben resultar inválidos, no para operar como un proveedor.
| Campo | Dato del ejercicio | Qué comprobar |
|---|---|---|
| Nombre visible | Cobros Proveedor | No identifica por sí solo a una empresa. |
| From | [email protected] | Comparar con la ficha de proveedor. |
| Reply-To | [email protected] | La respuesta iría a otro dominio. |
| Factura | F-104, US$240 | Buscar pedido, recepción y pago anterior. |
| Enlace, escrito como texto | portal.proveedor-ejemplo.invalid.revision-ejemplo.invalid/facturas | El nombre del proveedor aparece dentro de un servidor que termina en revision-ejemplo.invalid. |
| Solicitud | Cambiar la cuenta de pago | No aplicar el cambio sin verificación independiente. |
El análisis del archivo confirmó que From y Reply-To usan dominios distintos y que el servidor del enlace no termina en proveedor-ejemplo.invalid. El importe correcto no elimina esas diferencias. Ante esta factura sospechosa, el resultado del ejercicio es “retener el pago y verificar”, no una prueba de que todo mensaje con direcciones distintas sea fraudulento.
Puede repetirlo en papel: oculte el nombre visible, subraye las direcciones completas y busque qué registro independiente confirmaría cada dato. No necesita visitar el enlace ni descargar un archivo para entender por qué el cobro sigue pendiente.
Confirme el cambio fuera del hilo
El FBI recomienda verificar solicitudes de pago y cambios de cuenta en persona o por una llamada. Use un contacto previamente validado, por ejemplo el que figura en su contrato o ficha de proveedor. No sustituya ese número por el de una firma recién recibida.
Confirme número de factura, moneda, importe, titular y datos del destino por el procedimiento que su empresa ya utiliza. Documente quién confirmó el cambio y cuándo. Para una cuenta nueva o un pago importante, una segunda aprobación interna reduce la dependencia de una sola persona.
Un adjunto que exige habilitar macros, ejecutar un programa o instalar un visor no es un requisito normal que deba aceptar para revisar un cobro. Enter ya explicó cómo prevenir estafas por correo electrónico. La regla aquí es más concreta: el documento no decide cómo se autoriza su propio pago.
Si ya transfirió dinero a un destino dudoso, contacte inmediatamente a su entidad financiera y pida activar su procedimiento de recuperación o reporte de fraude. Avise al responsable de seguridad o contabilidad y conserve el correo original. Si entregó credenciales, cambie la contraseña desde el servicio oficial y revise el acceso a la cuenta. No espere una respuesta del supuesto proveedor para empezar estas acciones.
Fuentes: FTC, Run a small business? Pay your bills, not scammers; FBI, Business Email Compromise.