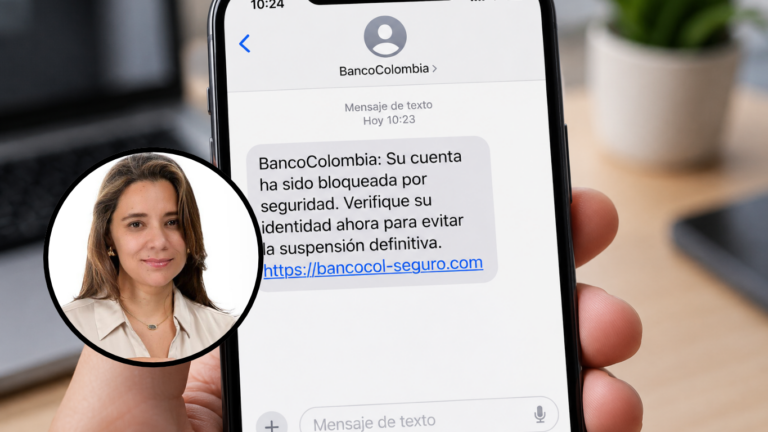
Un mensaje de texto puede aparecer en la misma conversación donde una persona recibe habitualmente las notificaciones de su banco. El remitente parece auténtico, el historial contiene comunicaciones legítimas y nada indica, a primera vista, que alguien intenta robar sus datos. Sin embargo, ese nuevo mensaje podría haber sido enviado por un delincuente.
Esta modalidad de fraude, conocida como SMS spoofing, permite falsificar la identidad del remitente y aprovechar la confianza que los usuarios depositan en las comunicaciones de empresas reconocidas.
En entrevista con ENTER.CO, Janeth Rodríguez, vicepresidenta de Revenue de Infobip para Latinoamérica, explicó que los delincuentes han perfeccionado sus métodos hasta conseguir que las señales tradicionales de una estafa resulten insuficientes.
Según el informe Fraud & Security 2026 de Infobip, el phishing representó el 49 % del contenido malicioso bloqueado por la compañía a escala global durante 2025, un incremento del 94 % frente al año anterior.
Rodríguez también señaló que, según datos de la industria para Colombia, los intentos de toma de control de cuentas aumentaron 188 %, mientras que el uso de deepfakes creció 77 %. La ejecutiva no precisó el periodo de comparación de estas dos cifras.
El problema afecta especialmente a sectores como la banca y el comercio, donde recibir códigos de verificación, confirmaciones de compras o alertas de seguridad forma parte de la rutina de los clientes.
La inteligencia artificial ha añadido otra dificultad. Los delincuentes pueden elaborar mensajes personalizados, sin errores de escritura y con un lenguaje muy parecido al que utilizan las empresas legítimas.
Por eso, identificar una estafa únicamente por su apariencia resulta cada vez menos confiable.
Las seis modalidades de fraude y qué hacer si recibes un mensaje sospechoso
Los ataques no siempre buscan robar dinero directamente de una cuenta bancaria. Algunos afectan las operaciones y los costos de las empresas.
Entre las modalidades identificadas por Infobip aparecen el smishing, que utiliza enlaces fraudulentos para obtener información; el SMS spoofing, que falsifica remitentes; y el SIM swapping, mediante el cual los delincuentes consiguen transferir una línea móvil para interceptar códigos de seguridad.
También está el SMS pumping, que emplea robots para solicitar miles de códigos de verificación y generar cargos de mensajería sin registros reales de clientes.
A estas prácticas se suman las rutas grises y el SMS trashing, que afectan la entrega de mensajes, y el envío masivo de SMS no solicitados, conocido como spam.
Para las empresas, una alerta de SMS pumping puede aparecer cuando aumenta repentinamente el volumen de mensajes, pero las conversiones de registros permanecen por debajo del 20 %, explicó Rodríguez.
Te puede interesar: ¿Puede la IA mover su dinero? Bancos de EE. UU. limitan los agentes automatizados
La ejecutiva señaló que las herramientas de inteligencia artificial permiten identificar comportamientos anormales en tiempo real. Según Infobip, la adopción de soluciones de detección de fraude basadas en IA aumentó 71 % frente al año anterior.
Para los usuarios, la recomendación es evitar los enlaces recibidos por SMS cuando soliciten información financiera o códigos de seguridad, incluso si aparecen dentro de una conversación conocida.
Si alguien ya entregó sus datos, Rodríguez recomienda comunicarse inmediatamente con el banco por sus canales oficiales, solicitar el bloqueo de los productos comprometidos y cambiar las contraseñas.
Otra señal que merece atención es perder repentinamente la conexión móvil sin una explicación aparente. Podría indicar una transferencia fraudulenta de la SIM, por lo que conviene contactar al operador.
También es importante conservar capturas de pantalla y denunciar lo ocurrido ante las autoridades. Esperar para comprobar si desaparece el problema, responder al delincuente o volver a introducir información en el enlace puede aumentar el riesgo.
La advertencia de Rodríguez apunta a un cambio en la forma de protegerse: aunque el mensaje parezca auténtico, cualquier solicitud inesperada de información sensible debe comprobarse directamente con la entidad correspondiente.